焼肉きんぐのアプリから1,078万件の情報が漏れた話 〜パスワードは無事でも、気になるのは「これから届くメール」
企業の情報漏洩が止まりませんね。AIの活用度合いが上がっているせいなのか、と思わざるを得なくなってきました。
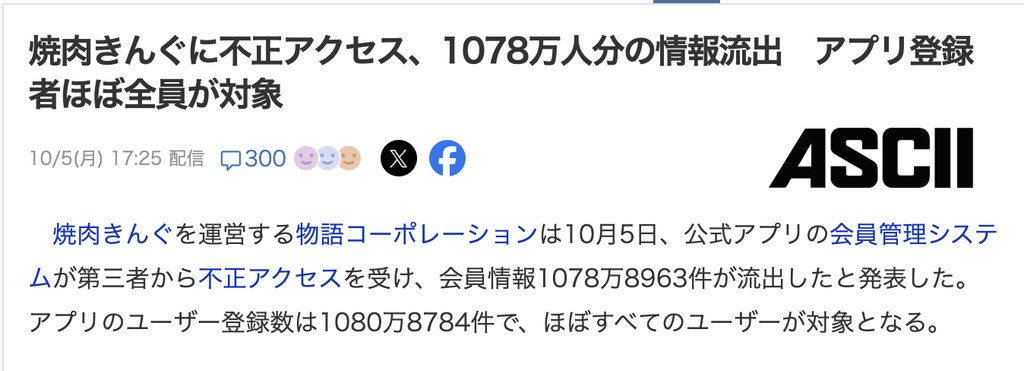
焼肉きんぐの公式アプリから、会員情報1,078万8,963件が流出したと発表がありました。運営する物語コーポレーションが10月5日に公表したものです。
アプリの登録数は1,080万8,784件とのことなので、割り算すると約99.8%(計算してみました)。 ほぼ全員やん。。と思ったわけです。
私は、あんまり飲食店のアプリとかは入れてないので、気にはならないですが、使っている人もおおいのでしょうね。
何が起きたのか?〜金曜に気づいて、土曜に確認、月曜に公表
時系列はこうです。
- 10月2日(金):会員管理システムへの不正アクセスを確認。通信遮断と防御措置を実施
- 10月3日(土):会員情報の漏えいを確認
- 10月5日(月):公表
原因や、不正アクセスが可能になった経緯は、現在も調査中とのこと。
アプリ自体は、対策を講じたうえでサービスを続けているそうです。同社の他ブランドのアプリでは、流出は確認されていないとも説明しています。
漏れたもの、漏れなかったもの〜パスワードとカードは無事
ここが一番知りたいところかと思います。
| 区分 | 項目 |
|---|---|
| 漏れた | 会員番号、氏名(アプリ登録名)、メールアドレス、電話番号 |
| 漏れていない | ログインパスワード、生年月日、性別、郵便番号、保有ポイントを含む店舗利用履歴 |
| そもそも持っていない | クレジットカードなどの決済情報 焼肉きんぐに不正アクセス、1078万人分の情報流出 アプリ登録者ほぼ全員が対象(アスキー) – Yahoo!ニュース +2 |
なので、今すぐお金が抜かれるとか、アカウントを乗っ取られるという話ではなさそうです。
現時点では、流出した情報が不特定多数に公開されたり、不正利用された事実も確認されていないとのこと。そこは少しホッとするところです。
じゃあ安心なのか?〜怖いのは「名前+メール+電話番号」のセット
ただ、名前とメールアドレスと電話番号がセットで出たというのは、わりと嫌な組み合わせやなあ、と思いました。
「〇〇様、焼肉きんぐのポイントがまもなく失効します」みたいなメールやSMSが、名前入りで届くかもしれないわけです(ありそうでしょ)。
しかも「焼肉きんぐのアプリを使っている人」のリストなので、だます側からすると文面が作りやすい。
もちろん、実際にそういうメールが出回っていると確認されたわけではありません。あくまで一般論としての心配です
このあたりをやっておくといいんでしょうね。
- 焼肉きんぐを名乗るメールやSMSのリンクは踏まない。用があればアプリを自分で開く
- 知らない番号から「お詫び」「補償」と電話が来ても、その場で個人情報は答えない
- 同じメールアドレスで登録している他のサービスで、パスワードを使い回していないか見直す
パスワードは漏れていないので、慌てて変える必要はないのかもしれません。ただ、こういう機会でもないと見直さないので(^^;
アプリを消すかどうかは。。消しても漏れた情報は戻ってこないので、やはりあんまり店舗ごとのアプリを使いすぎるのは漏洩リスクが高まるような気がします。
中小のお店にとっても、他人事ではない気がします
最近は小さな飲食店でも、LINE公式アカウントや予約システムで、お客さんの情報を持つようになりました。販促としては有効だと思いますし、どんどんやったらいいと思っています。ただ、今回カード情報が無事だったのは、守りきったからではなく、そもそも会社として持っていなかったからです。
持っていなければ、漏れない。当たり前ですが、あらためてそう思いました。
もちろん、東証プライム上場で全国に370店舗以上を展開する会社と同じ対策を、町のお店ができるわけではありません。
でも「その項目、本当に集める必要があるか?」を考えるのは、お金をかけずにできる対策かなと。誕生日クーポンを出さないのに生年月日を集めている、みたいな話はけっこうある気がします。
まとめ
- 漏れたのは会員番号・氏名・メールアドレス・電話番号。アプリ登録者のほぼ全員が対象
- パスワードは漏れておらず、カード情報は会社が持っていない
- 気をつけたいのは、これから届くかもしれない「それっぽいメールや電話」のほう
- 原因はまだ調査中
続報が出たら、また見てみようと思います。
とりあえずしばらくは、焼肉きんぐを名乗るメールが来たら、一呼吸おいてから開くことにします。
そんなところで。
出典
- 焼肉きんぐに不正アクセス、1078万人分の情報流出 アプリ登録者ほぼ全員が対象(アスキー/Yahoo!ニュース)
- 『焼肉きんぐ』公式アプリ 会員管理システムへの第三者からの不正アクセスによる個人情報漏えいに関するお詫び(物語コーポレーション)
- 適時開示資料(物語コーポレーション、2026年10月5日)
- 「焼肉きんぐ」運営会社 1000万件余のユーザー情報が漏えい(NHK)