大阪公立大がランサムウェア被害で全授業休講。何が起きたの?
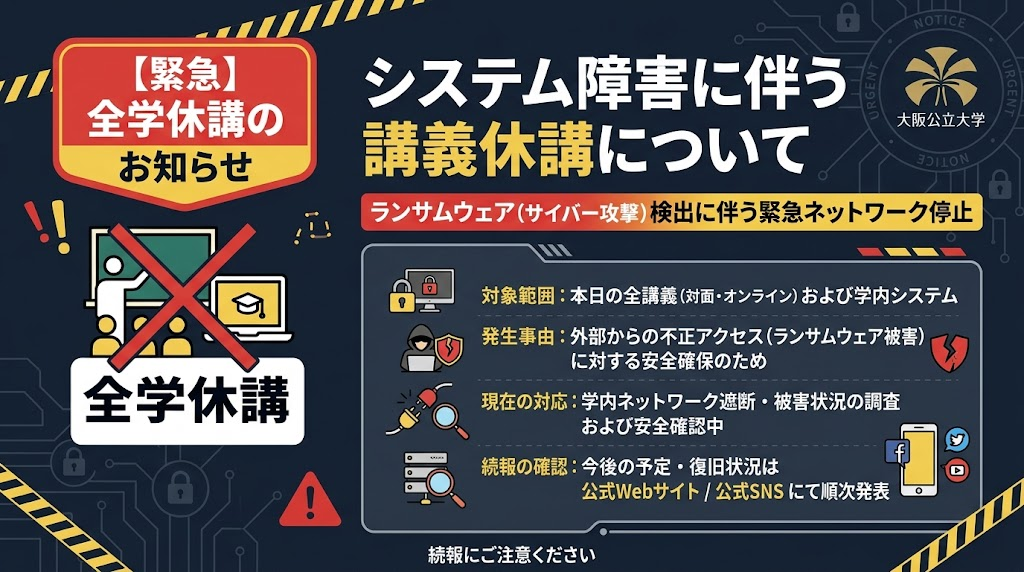
「システムが止まったくらいで、なぜ授業までできなくなるの?」
大阪公立大学のニュースを見て、そう感じた方も多いのではないでしょうか。
2026年10月5日、大学は会見を開き、学長が学生や受験生、保護者、取引先など多くの関係者に向けて謝罪しました。原因は、ランサムウェアによるサイバー攻撃とみられるとのことです。
この記事では、報道と大学の発表をもとに「何が起きたのか」「なぜ長引いているのか」を順番に整理します。最後に、会社やお店でも確認しておきたいポイントをまとめました。
そもそもランサムウェアとは?
ランサムウェアは、「身代金要求型」と呼ばれるコンピューターウイルスです。
感染すると、サーバーやパソコンの中のデータが勝手に暗号化されます。暗号化とは、鍵をかけられて中身が読めなくなる状態のことです。攻撃者は「元に戻したければお金を払え」と要求してきます。
たとえるなら、会社の書類棚すべてに知らない人の南京錠をかけられるようなものです。書類はそこにあるのに、誰も開けられません。
何が起きたのか(10月2日〜5日の流れ)
まずは時系列で見てみましょう。
| 日時 | できごと |
|---|---|
| 10月2日 0時30分ごろ | 基盤システムと各種学内システム、ネットワークが利用できない状態に |
| 10月2日 未明 | システム管理を委託している会社からの連絡で、障害が発覚 |
| 10月2日 日中 | この日の授業を終日休講に |
| 10月2日 17時 | 休講を10月8日(木)まで延長すると告知 |
| 10月5日 16時 | 運営法人の公立大学法人大阪で会見を開き、謝罪 |
大学は緊急の対策会議を開き、復旧にかかる時間や学生への影響を総合的に判断して、1週間の休講を決めたとのことです。
トラブル当日には、基盤システムとは切り離された緊急対応用のホームページを使い、学生らへ最新情報を発信してきました。連絡手段がすべて止まる中で、「別の場所にある掲示板」が命綱になったわけです。
影響はどこまで広がったのか
影響は、想像以上に広い範囲に及んでいます。
森之宮・杉本・中百舌鳥・阿倍野・りんくうの5つのキャンパスすべてが影響を受けました。5キャンパスには、合わせて約1万6000人が通っています。
具体的には、次のようなことが起きました。
- 大学のホームページが見られない。授業や課題の提出に使うシステム、学内メールも使えない
- 講義の出席登録や、パソコンでの教材確認ができない
- 10月2日が最終日だった履修登録の修正と、総合教養科目の2次抽選が延期に
- 奨学金などの申請では、大学のメールアドレスが使えないため、個人のメールアドレスで登録するよう案内
受験生にも影響が出ています。総合型選抜など、8〜9日に締め切りを迎える入試で、募集要項や出願書類がサイトから入手できなくなりました。大学は出願期間の延長を検討しているとのことです。
一方で、止まらなかったところもあります。医学部付属病院と獣医臨床センターは、ホームページこそ閲覧できないものの、電子カルテに問題はなく、通常どおり診療を続けています。
冒頭の疑問に戻ると、今の大学は出席・教材・課題・連絡のほとんどをシステムに載せています。教室と先生がそろっていても、「誰がどの授業を受けるのか」「教材をどう配るのか」が動かないと、授業が成り立ちにくいのですね。
会見でわかったこと、まだわからないこと
10月5日の会見で明らかになったのは、主に次の点です。
- 原因は、ランサムウェアによるサイバー攻撃とみられる
- サーバーやバックアップデータの多くが暗号化されていて、復旧の見込みは立っていない
- 警察に被害を相談している。個人情報が漏えいした可能性は調査中
- 専門業者の支援を受けて調べている
- 9日以降に対面授業を再開する予定。オンライン授業の再開時期は、復旧状況を踏まえて判断する
なお、原因の表現は報道によって少し差があります。MBSは「攻撃を受けたと明かした」と伝え、共同通信やNHKは「可能性がある」という表現です。現時点では「ランサムウェアの可能性が高いが、調査は続いている」と受け止めるのがよさそうです。
一方、次の点は、私が確認した範囲の報道では見当たりませんでした。
- どこから侵入されたのか(侵入経路)
- 身代金の要求があったのか、金額はいくらか
- 個人情報が実際に漏えいしたのかどうか
ここは続報を待つ必要があります。
なぜ復旧に時間がかかるのか
ポイントは、バックアップまで暗号化されたという点です。
ふだん私たちは「バックアップがあれば大丈夫」と考えがちですよね。ところが、バックアップが本体と同じネットワークにつながっていると、一緒に鍵をかけられてしまうことがあります。
過去の事例も参考になります。2022年10月に被害を受けた大阪急性期・総合医療センターでは、4日前のバックアップが残っていたにもかかわらず、復旧に2か月かかりました。このときの侵入口は、給食を委託していた事業者のVPN装置でした。VPN装置とは、外部から社内ネットワークに安全につなぐための機器のことです。
バックアップが残っていても2か月です。今回はその多くが暗号化されているため、全面復旧までは相応の時間がかかると考えたほうが自然でしょう。
もう一つ、大学の障害情報ページを見ると、気になる記載がありました。8月には、特定の送信元からのメールが届かない障害が起きていて、原因は「次期基盤システムへの移行に伴う設定不備」と説明されています。つまり大学はこの夏、基盤システムの入れ替え作業の最中だったことになります。
ただし、この移行作業と今回の攻撃に関係があるかどうかは、発表されていません。現時点で結びつけて考えるのは早いと思います。
会社やお店でも確認しておきたい4つのこと
「うちは大学ほど大きくないから関係ない」と思われるかもしれません。でも、仕組みは同じです。受発注、顧客台帳、会計、メール。これらが同時に1週間止まったら、と想像してみてください。
今回の件から、確認しておきたい点を4つ挙げます。
1. バックアップは「切り離して」持っているか
外付けディスクをつなぎっぱなしにしていませんか。定期的に取り外す、別のクラウドにも置くなど、本体と一緒に被害を受けない形にしておくと安心です。
2. システムが止まったときの連絡手段はあるか
今回、大学は切り離された緊急用ページで情報を出し続けました。会社でも、社内メールが止まったときに社員や取引先へ連絡する方法を、あらかじめ決めておきたいところです。
3. 止まっても続けられる業務を決めているか
病院の診療は、別のシステムだったため止まりませんでした。重要な業務ほど分けておく、紙や電話で最低限回せる手順を用意しておく、という考え方が役に立ちます。
4. 委託先やリモート接続の入口を把握しているか
過去の病院の事例では、委託先の機器が入口になりました。「外から社内につながる入口がいくつあるか」を一度書き出してみるだけでも、見え方が変わります。
まとめ
大阪公立大学では、ランサムウェアとみられる攻撃でシステム全般が止まり、10月2日から8日まで全授業が休講になりました。バックアップの多くも暗号化され、復旧の見通しは立っていません。侵入経路や情報漏えいの有無は、まだ調査中です。
大きな組織でも、システムが止まれば本業そのものが止まります。「バックアップ」「連絡手段」「止まっても続けられる業務」の3つだけでも、この機会に一度見直してみてください。
それにしても、最近はセキュリティ事故多すぎますね。
そんなところで