大和証券における顧客情報漏洩事案〜委託先不正アクセスの構造と波及リスク
今度は証券会社の情報漏洩。委託先が不正アクセスをうけたとありますが、もちろん委託元の大和証券の責任は逃れられるわけではありません。管理責任。個人情報保護法でも明確にされています。
ただ証券システム本体ではなく問い合わせ窓口の管理システムがやられたそうです。もちろん証券システム本体のほうがセキュリティは高いでしょうしね。とは言え、問い合わせ窓口には顧客情報やお金の話もたくさんあるでしょうね。
11万件が個人が特定できるデータの漏洩ということで、当然この後、大和証券の顧客に、大和証券を装って、実際の契約内容に近い内容の不正なメールが大量に送りつけられることになりそうですね。2次被害のほうが心配になります。
自社を守るだけではもうダメで、サプライチェーン上のセキュリティリスクをどこまで低減できるか。といっても発注元が委託先にプレッシャーを掛けるだけではダメですから、発注費用を上乗せしてでも、セキュリティ対策を委託先に撮ってもらう必要が出てくんでしょうね。
ーーー
事案の概要と発生の経緯
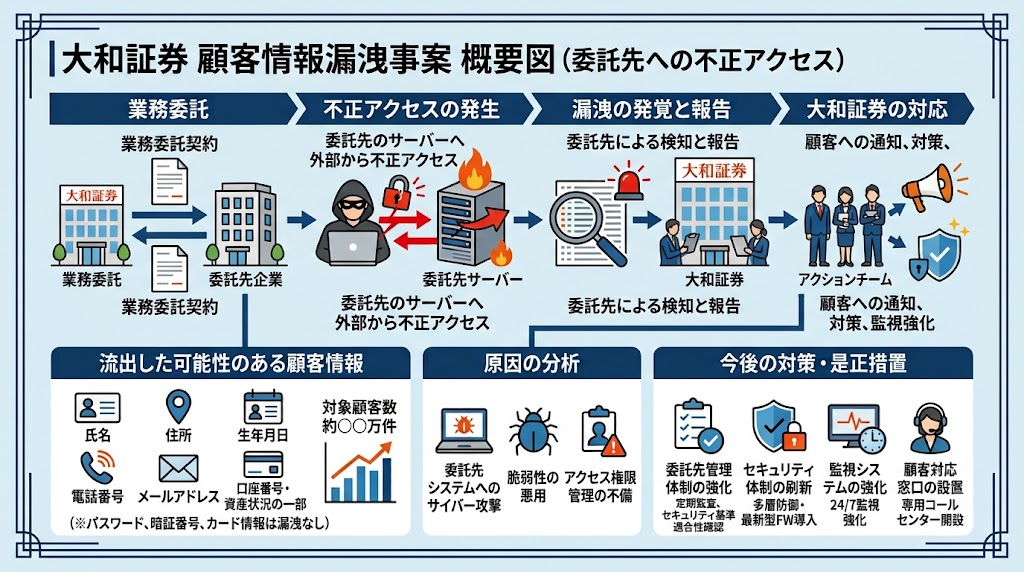
大和証券グループ本社傘下の大和証券は、インターネット経由の問い合わせ管理業務を委託している外部事業者のサーバーが第三者による不正アクセスを受け、最大約11万人分の顧客情報が外部に漏洩した可能性があることを公表した。今回のサイバー侵害を受けたのは大和証券本体の勘定系やオンライントレードシステムではなく、問い合わせ窓口管理サービスを受託・運用していた株式会社スカラコミュニケーションズ(東証上場スカラの連結子会社)が管轄する外部サーバーである。
不正アクセスの発生は2026年10月2日20時33分頃から翌3日8時01分頃にかけての夜間帯に確認された。サーバーに対する異常な通信とデータアクセスの兆候を検知したスカラコミュニケーションズは大和証券へ10月3日に事態を報告し、緊急の遮断措置を講じた。大和証券側での影響範囲の特定や対象ログの検証を経て、10月5日12時に対外公表が行われた。
| 項目 | 詳細内容 |
| 公表日時 | 2026年10月5日 12時00分 |
| 不正アクセス検知期間 | 2026年10月2日 20:33頃 〜 10月3日 08:01頃 |
| 対象委託先 | 株式会社スカラコミュニケーションズ(株式会社スカラ子会社) |
| 委託対象業務 | Webサイトを通じた顧客問い合わせ等の管理サービス |
| 自社システムへの影響 | 大和証券本体の基幹・業務システムへの侵入・被害はなし |
| 委託先初動対応 | 緊急セキュリティ強化措置の実施、追加侵入および漏洩の遮断 |
影響範囲と流出対象データの属性分析
侵害を受けた外部サーバーに保管されていたデータのうち、流出した可能性が特定されているのは顧客の問い合わせログに関連する情報群である。顧客個人の特定につながるデータが約11万人分含まれるほか、特定の個人情報を含まない一般的な質問内容等のログを含めると、対象件数は総計で約22万件に上る。
漏洩対象となった主なデータ項目は、顧客の氏名、メールアドレス、および大和証券の口座番号などである。一方、証券口座の金銭移動や株式売買に不可欠となるログインID、取引パスワード、暗証番号、ならびに各種二要素認証情報(ワンタイムパスワード等)は委託先サーバーに保存されておらず、本件の対象外となっている。
| 情報区分 | 規模 | 主な内訳データ | 侵害による直接的リスク評価 |
| 特定個人データ | 約11万人分 | 氏名、メールアドレス、口座番号 | 口座不正アクセスの直接要因にはならないが、詐欺の標的情報となる |
| 非特定データ等 | 約11万件(全体約22万件) | 個人を特定できない問い合わせ文面・履歴 | 金銭的被害の直接契機にはならないが、業務コンテクストの流出リスク |
| 認証関連情報(非対象) | 0件(大和証券側で厳格管理) | パスワード、取引暗証番号、OTPトークン | 委託先に未保持のため、即時的な不正出金・不正取引は遮断 |
現時点のフォレンジック調査において、流出したデータに起因する不正取引や資産被害は確認されておらず、ダークウェブや公開掲示板等へのデータ流出・拡散も確認されていない。
サプライチェーン攻撃の力学とインシデントの構造的要因
金融機関本体に対するサイバー防壁が強固になるにつれ、防御が比較的脆弱な外部委託先やクラウドSaaSを経由して間接的に機密データを奪取する「サプライチェーン型サイバー侵害」が増加している。大和証券本体のインフラは強固に守られていたものの、フロントエンド業務である問い合わせフォームやカスタマーサポート管理を担う外部サーバーの運用基盤が標的となった。
委託先であるスカラコミュニケーションズでは、不正アクセスの検知から速やかに追加侵入を防ぐセキュリティ強化措置を実施したことで被害の局所化が図られた。しかし、夜間の約11時間半にわたり外部からの不正侵入を許した事実は、アクセス監視体制や公開サーバーの脆弱性管理において運用上の間隙が存在したことを示している。特に外部委託先に口座番号や氏名といった顧客機微情報が平文または容易に復号可能な状態で蓄積されていた場合、侵入された際の被害規模が一挙に拡大する脆弱性を内包していたといえる。
二次被害の潜在的リスクと顧客保護・組織的対応
漏洩した情報単体では口座への不正ログインや資産の移動は不可能であるものの、氏名、メールアドレス、口座番号、そして「過去にどのような問い合わせを行ったか」という文脈情報が第三者の手に渡ったことによる二次被害の脅威は極めて高い。
悪意ある攻撃者はこれらのデータを組み合わせ、大和証券の正規サポート担当者を装った極めて精緻な標的型フィッシングメール(スピアフィッシング)や電話口でのソーシャルエンジニアリングを仕掛ける可能性がある。例えば、「不正アクセス被害に伴うセキュリティ点検」や「口座停止の解除手続き」といった名目で偽サイトへ誘導し、委託先からは流出していないログインパスワードやワンタイムパスワードを詐取する手口が典型的である。
これに対し大和証券は、対象となる約11万人の顧客へ個別に連絡を行い、経緯報告と注意喚起を進める方針を固めている。同時に、正規の証券会社側から顧客に対して取引用パスワードや暗証番号、ワンタイムパスワードの提供を電話や電子メールで求めることは絶対にない旨を広く周知し、不審な連絡に対する警戒を呼びかけている。
金融市場の動向と当局対応における規律
上場金融グループにおける顧客情報の流出懸念は、発表直後の株式市場における評価にも反映された。2026年10月5日12時の大和証券による公表を受け、午前の取引を堅調に終えていた大和証券グループ本社の株価は後場に入って下落に転じた。
| 銘柄 | 発表前後の株価動向(2026年10月5日) | 市場評価と背景 |
| 大和証券グループ本社 (8601) | 前場プラス圏推移から後場マイナス転換:終値1,726.5円(前日比 -24.5円) | 顧客信用の毀損懸念や追加調査・対応コスト発生を警戒した売り |
| スカラ (4845) | 終値342円(前日比 +3円) | 小幅高にとどまるも、今後の受託業務への影響が注視される状況 |
法令・ガバナンスの観点において、個人情報保護法では不正アクセスによる一定規模以上の個人データ漏洩が生じた、またはその恐れがある場合、個人情報保護委員会への速やかな報告および本人への通知が義務付けられている。大和証券は主務官庁である金融庁および個人情報保護委員会への報告手続きを進めており、原因究明と監督官庁からの行政的指導・確認への対応が求められる局面にある。
結論とサードパーティリスク管理への示唆
大和証券の顧客情報漏洩事案は、自社システムの堅牢性を維持するだけでは企業のセキュリティガバナンスが完結しないことを改めて証明した。委託先であるスカラコミュニケーションズの迅速な初動によって直接的な口座被害や外部拡散は現時点で食い止められているものの、11万人規模の属性データ流出がもたらすソーシャルエンジニアリングのリスクは中長期にわたり継続する。
今後の再発防止策としては、委託先選定時および定期運用時におけるサードパーティリスクマネジメント(TPRM)の実効性向上が急務となる。特に、問い合わせ管理などの外部連携システムにおいては、顧客の口座番号や機微情報を長期間保持しない「データ最小化の原則」を徹底することや、外部基盤側でのデータ暗号化・トークン化を義務付けるアーキテクチャの再設計が金融機関全体に求められている。
そんなところで