GMOが「お名前.com デスクトップクラウド」でみずからやらかしているのに、政府に「能動的サイバー防御」要請のダサさ
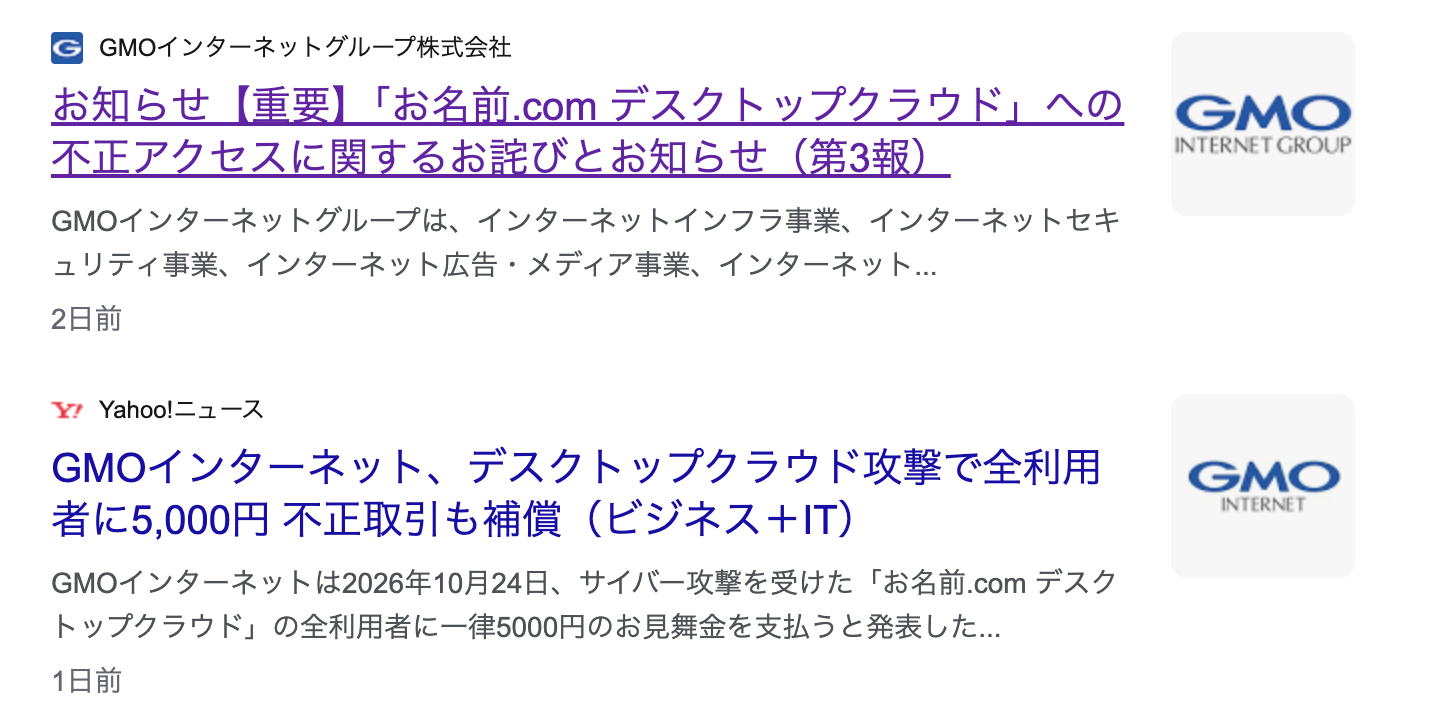
お名前.com デスクトップクラウド って仮想のデスクトップ(VPS)かと思っていましたが、VPSではあるものの、FX(外国為替証拠金取引)の自動売買などに特化しているサービスなんですね。知らなかった。
そのため単なる情報漏洩ではなく、お金が直接的になくなった!と言う大事故になったわけです。FX戦士くるみちゃんも話題で、FX怖い!って雰囲気の中、(私も昔、痛い目にあいました)、さらに取引自体が吹っ飛んじゃうという恐怖。
FX以外の証券会社でもお金なくなったらどうしよう!と言う心配でセキュリティの心配をされた方も多かった週末でした。
まあ通常の証券会社も注意はしないといけないと思いますが、ちょっと今回はVPSで別案件なんだと思います。
ただ今回は、全貌がまだ明確になっていない状態で、政府に「能動的サイバー防御」要請というのにはびっくりしました。GMO自らの失敗のようなのに、まだ原因や対策を明らかに指定ない状態で、政府に泣きつくような発言をして、自らの無能さをさらけ出す感じでダサいですね。
もちろん、今後のサイバーテロ対策のために、能動的サイバー防御を検討することもあるのでしょうが、「今お前が言う?」的な印象です。
全額損失は補償すると言っているのは評価できますが、全額はいくらになるんでしょうね。まずは自分の足元の火災鎮火に全力を尽くしてほしいものです。
事前にセキュリティ上の穴があることを指摘されていたとの発言もあり、わかっていたのにやらなかったのならGMOの過失は大きいのかなと。
ーーーー
侵害事案の背景と構造的特異性
GMOインターネットグループが展開する「お名前.com デスクトップクラウド」において2026年10月に表面化したサイバー侵害は、クラウドホスティング事業者における単一インフラの侵害が利用者の金融資産毀損へと直結した、国内でも極めて前例のない重大インシデントとなった。
本サービスは、外国為替証拠金取引(FX)におけるMetaTrader(MT4/MT5)やcTraderといった自動売買プログラム(エキスパート・アドバイザー:EA)を24時間連続稼働させるためのWindows仮想デスクトップ(VPS)環境として、多数の個人投資家や専業トレーダーに提供されていた。同社が公表した調査結果によれば、影響を受けた可能性のあるサーバー環境は最大で26,739件に達している。
本インシデントの最大の特徴は、従来のホスティング環境侵害で頻見されたWebサイトの改ざんや静的な機密情報の漏えいにとどまらず、仮想デスクトップ環境内に常駐・保存されていた金融取引ツールの認証セッションが悪用され、国内外の証券会社・FX会社の取引口座で無断発注が実行された点にある。極めて短時間の間に高レバレッジ取引や不利なスプレッドでの売買が機械的に繰り返された結果、口座残高が強制ロスカット等により消滅する直接的な財産被害が広範に発生した。
さらに攻撃者は、侵害したクラウド基盤を人質として金銭を要求するにとどまらず、利用者の手元PCへのランサムウェア攻撃や窃取データの公表をちらつかせる多重脅迫に及んだ。これに対し事業者は、身代金の支払いを拒絶した上で、被災顧客への一律見舞金と実現損失補償の枠組みを公表し、既存の侵害基盤を完全に破棄して新アーキテクチャへ移行するという決断を下した。同時に、2026年10月1日に施行されたばかりの「サイバー対処能力強化法」に基づく「能動的サイバー防御(Active Cyber Defense)」の適用を政府関係機関へ緊急具申したことで、民間インフラの防護境界と国家の法執行権限を巡る大規模な政策的議論を引き起こす契機となった。
インシデントの推移:発覚から対応に至る詳細時系列
本インシデントは、攻撃者側のリークログから推測される初期の偵察・侵入フェーズから、顧客からの問い合わせによる異常の検知、全系遮断、金融被害の顕在化、そして補償策の策定および国家機関への具申に至るまで、極めて迅速かつ緊迫した推移を辿った。
| 日時 | フェーズ | 発生事象および事業者の対応内容 |
| 2026年10月14日 深夜 | 潜在的活動期 | 攻撃者が後に公開したファイル収集ログによると、同日22:53〜23:16頃にかけて、一部の仮想デスクトップ環境を足がかりに接続元クライアントPCのデータ抽出処理が実行されていたとされる。 |
| 2026年10月19日 | 兆候検知 | 利用者からの挙動不審に関する問い合わせを受領し、GMOインターネットが社内調査を開始。 |
| 2026年10月20日 | 初動隔離 | 仮想デスクトップ環境の一部に不正なプログラムが設置されている事実を確認。さらなる被害の波及を防ぐため、サービスの新規申し込み受付および管理コントロールパネルを緊急停止。 |
| 2026年10月21日 04:00 | 全面遮断・第1報 | 被害拡大防止を最優先とし、「お名前.com デスクトップクラウド」全プランの仮想サーバーを順次緊急停止。公式サイトに第1報を掲載(この時点では確定的な情報悪用は未確認と公表)。 |
| 2026年10月21日 日中以降 | 被害表面化・金融機関連携 | 利用者から「取引口座で身に覚えのない超高頻度取引が行われ、残高が毀損された」との通報が相次ぐ。GMOは金融取引各社への情報共有を開始。金融庁の通知を受け、国内外のFX各社がパスワード変更要請や強制セッション切断、海外IP制限を相次いで発表。 |
| 2026年10月22日 | 司法相談・第2報 | 警察当局(サイバー犯罪対策部門)へ正式に相談を実施。第2報を公表し、サーバー内に保管されていた取引口座のログイン情報が第三者に取得され、不正操作に悪用された可能性を認める。 |
| 2026年10月23日 | 影響規模公表・第3報 | 第3報を公表。影響を受けた可能性のあるサーバー数が最大26,739件に上ることを公表。全取引口座のパスワード変更および接続中セッションの完全切断を利用者に強く要請。 |
| 2026年10月24日 11:50 | 経営判断・第4報 | 第4報を公表。システム上のセキュリティ欠陥および顧客情報の外部持ち出しを正式に認定。攻撃者からの身代金要求を拒絶する方針を表明。全顧客への一律5,000円見舞金、不正取引の実現損失補償、旧基盤の完全再建(新基盤の6か月無償提供)、政府への「能動的サイバー防御」緊急要請(具申)を発表。 |
| 2026年10月24日 夕刻 | 端末防御要請・第5報 | 第5報を公表。利用者の手元端末(PC・スマートフォン)におけるマルウェアフルスキャン、データバックアップ、多要素認証の再点検を至急要請。 |
| 2026年10月25日 | トップメッセージ公開 | GMOインターネットグループ代表の熊谷正寿氏が公式ブログにて見解を表明。社内警告に対する対応速度の不備を陳謝するとともに、国家安全保障の観点から官民連携による能動的防御の必要性を訴滅。 |
侵入経路と多層的攻撃メカニズムの技術的解剖
本インシデントにおいて被害が広範囲かつ致命的な水準に達した背景には、クラウド基盤の管理プレーンにおける設計不備と、リモート接続プロトコルの設定に起因する「境界の逆転」という、2つの技術的脆弱性が複合的に絡み合っていた。
基盤管理プレーンの掌握とラテラルムーブメント
マルチテナント型クラウドにおいて最も厳格に保護されるべき要件は、異なる契約者間の論理的隔離である。しかし本件では、不特定多数の顧客インスタンスを収容する仮想化基盤において、統合管理ツールやActive Directory(AD)に類似した一元的な認証・集中管理構成が運用されていたことが指摘されている。
攻撃者は、保守運用や障害対応を目的として用意されていた全サーバー共通の特権管理者アカウント情報(いわゆるマスターキー)を何らかの経路から掌握したとされる。これにより、本来は独立した境界線で遮断されているべき2万6,000件超の仮想デスクトップ環境に対して横断的な侵入(ラテラルムーブメント)が可能となり、インフラ全体に対する包括的なroot/Administrator権限が一括して奪取される結果となった。加えて、解約手続きが行われた仮想サーバーインスタンスが即時に破棄・初期化されず、非サニタイズ状態のまま長期間放置されていた運用上の不備も、過去の残存データの網羅的な収集を許す土壌となったとみられている。
「RDPリバース攻撃」によるクライアント端末への逆侵入
本インシデントの技術的分析において、特に重大な脅威として浮き彫りになったのが、リモートデスクトッププロトコル(RDP)の仕様を逆用した「クラウドからローカル端末への逆方向アクセス」である。
利用者が仮想デスクトップに接続する際、事業者側から配布されていたリモートデスクトップ接続構成ファイル(.rdpファイル)において、ローカルドライブの共有(ドライブリダイレクト)機能がデフォルトで有効化されていた。この設定が有効な状態で利用者がVPSに接続すると、接続元であるユーザーの手元の物理PC(自宅や職場のPC)のCドライブやDドライブが、VPS内部からネットワーク共有フォルダ(\\tsclient\C等)として自動的にマウントされる。
VPS側の管理者権限をあらかじめ掌握していた攻撃者は、利用者がVPSにログインした瞬間を捉え、VPS側からマウントされたクライアントPCのストレージ領域を探索・走査した。攻撃者が公開したログの解析によると、接続元PCからGoogle ChromeやMicrosoft Edgeのプロファイルデータ(Cookie、閲覧履歴、および暗号化保管されたパスワードファイルであるLogin Data)、さらには給与明細、確定申告関連データ、本人確認書類の画像ファイルなどが網羅的に抽出されていた形跡が確認された。この機構により、事業者がデータセンター側でVPSのネットワークを遮断しても、すでに利用者のローカル端末自体に持続的脅威(バックドア)が残存している可能性が生じるという、深刻な波及被害をもたらした。
金融ツールの特性を突いた資産毀損と多重脅迫
FX自動売買というサービスの性質上、仮想デスクトップ内ではMetaTraderなどの取引クライアントが常時稼働しており、取引サーバーへの認証情報や有効な接続セッションがメモリ上あるいはローカルファイル内に保持されていた。従来の金融取引と異なり、自動売買環境では注文のたびに多要素認証(MFA)を要求する設計になっていなかったことが、被害を決定的に拡大させた。
攻撃者は奪取した認証情報を用いて国内外70社以上の金融機関・ブローカーの取引口座へ不正ログインし、短時間で過剰な取引を反復実行して口座残高を強制的に枯渇させた。中には、わずか数秒の間に数百万円規模の資金を失った個人投資家も存在した。
その後、攻撃者はGMOに対し100万米ドル(約1億5,700万円相当)を要求し、2026年10月27日正午を支払期限に設定した。要求に応じない場合、金融口座への不正操作の継続、接続元PCに対するランサムウェアの一斉起爆、および事業者の内部構造や顧客データの全面公開を実行すると通告する、典型的な多重脅迫を展開した。
被害補償およびシステム刷新対策
GMOインターネットは、攻撃者からの身代金要求を断固拒絶する姿勢を堅持し、事業者の過失責任を認めた上で前例のない包括的救済措置と基盤の抜本的刷新を打ち出した。
脅迫への対抗と捜査連携体制
事業者は「犯罪組織の要求に応じても、情報削除や攻撃停止が保証される客観的根拠はない」として金銭支払いを完全に拒否した。全通信ログおよびシステム痕跡は警察庁サイバー犯罪対策部門へ提出され、刑事事件としての捜査が開始された。防御およびフォレンジック体制としては、GMOサイバーセキュリティ byイエラエおよびGMO Flatt Securityを中心とするグループ内リソースに加え、ICPO出身者を含む約200名規模のインシデント対応チームが動員され、通信ログの解析と法的証拠保全が進められた。
顧客補償スキームの全体像
事業者が発表した経済的支援策は、全顧客を対象とする一律の慰謝措置と、直接被害に対する実損補填の二層構造で設計されている。
| 補償項目 | 対象範囲 | 補償内容と算定基準 | 実施手続きと時期 |
| 一律見舞金 | 侵害発生時点で本サービスを契約していた全顧客 | 金銭的被害の有無にかかわらず、一律 5,000円 を支給。サービスの停止およびセキュリティ不安に対する見舞措置であり、損失補填とは別枠で支払われる。 | 2026年10月30日までに受取手続きおよび支払時期をメールにて通知。 |
| 不正取引による損失補填 | 不正アクセスに起因する不正取引で口座残高を失った顧客 | 第三者の無断発注により発生した**実現損失(取引差損および取引手数料)**を全額補填。事業者がアクセス記録および取引履歴を精査して認定。 | 2026年11月6日までに申請受付、必要書類、支払スケジュールを案内。 |
| 補填対象外の基準 | 該当する事象全般 | 通常の相場急変に伴う市場損失、将来得られたはずの逸失利益、精神的慰謝料などの間接損害。 | 金融機関側から返金・取引取消しが行われた場合は、その金額を補填額から控除。 |
旧基盤の放棄と新アーキテクチャへの移行
技術的な復旧策として特筆すべきは、侵害を受けた既存のインフラストラクチャを再稼働させず、完全に放棄した点である。
基盤深部まで管理者権限が侵害されたシステム環境において、不正な残存プログラムやバックドアを完全に排除して安全性を立証することは技術的に極めて困難である。このため事業者は、既存環境の修復を断念し、論理的・物理的に分離された独立クラウド基盤上にゼロから新設計した代替サービスを用意した。継続利用を希望する利用者にはこの新基盤への移行を案内し、移行後6か月間は利用料を無償とする措置を講じた。利用者の明示的な同意がないまま強制移行を行うことはせず、契約継続の判断を利用者に委ねる透明性を確保した。
政府への「能動的サイバー防御」緊急要請と法制度を巡る摩擦
本インシデントにおいて最も大きな社会的・法的論争を巻き起こしたのが、GMO側が政府関係機関に対して「能動的サイバー防御」の適用を公式に要請(具申)した点である。
法的背景:サイバー対処能力強化法の成立と構造
日本政府は、重要インフラを標的とした国家水準のサイバー脅威に対抗するため、2025年5月に「重要電子計算機に対する不正な行為による被害の防止に関する法律」(通称:サイバー対処能力強化法、令和7年法律第42号)および整備法を成立させた。この法制度の中核部分は、本インシデント発生の直前である2026年10月1日に施行されたばかりであった。
同法は、従来のファイアウォール等による「受動的防御」の限界を克服すべく、攻撃者の使用する外部サーバーへ警察官や自衛隊が直接アクセスし、不正プログラムの消去や通信遮断を行う「能動的サイバー防御(無害化措置)」を国家に認めたものである。ただし、日本国憲法第21条が保障する「通信の秘密」を厳格に保護するため、独立機関である「サイバー通信情報監理委員会」の事前承認や外相協議が厳格な要件として義務付けられている。
GMO側の主張と問題提起
GMOは公表文書において、本件を「国民の財産とサイバー空間の信頼を守るための能動的サイバー防御の『発動第1号』事案」と定義づけ、国主導で海外攻撃基盤の特定・遮断・無力化を行うよう強く具申した。
代表の熊谷正寿氏は声明において、自律型AI侵入テストツール(ARTEX等)の悪用に見られるように、高度な攻撃手法が低コストで大量生成される「AIサイバー飽和攻撃」の時代に突入しており、民間単独での防御には構造的限界があると言及した。その上で、同社が法文上の「特定社会基盤事業者(電力・通信等の基幹インフラ事業者)」に該当しない点、および能動的サイバー防御が「民間からの申請を受けて動く制度ではない」という制度的制約を完全に理解した上で具申に踏み切ったと主張した。自社の責任や補償負担を国に押し付ける意図は一切なく、国民の財産が越境攻撃によって毀損されている実質的な危機に鑑み、形式的な事業者要件にとらわれず官民連携のモデルケースを創出すべきだという問題提起であった。
政府関係機関の反応と浮き彫りとなった制度的断絶
この異例の要請に対し、政府関係者および防衛・安全保障の専門家からは極めて慎重、あるいは批判的な見解が示された。浮き彫りとなった主な論点は以下の通りである。
第一に、法的根拠と主権行使の原則に関する問題である。サイバー対処能力強化法において、民間企業が政府に対して無害化措置の発動を請求する法的権利や申請手続は一切規定されていない。国家主権に基づく強制力の行使である対外アクセス・無力化措置は、政府が治安および国防上の重大性・緊急性を主体的に評価して判断するべきものであり、個別企業の要望に応じて発動することは法制度上想定されていない。
第二に、時間軸の不一致と事後発動の実効性である。能動的サイバー防御の本来の主眼は、攻撃が本格化する兆候を事前に捉え、攻撃インフラをあらかじめ無害化することで「被害を未然に防ぐ」予防的措置にある。本件のように、すでに基盤が侵入され、認証情報が持ち出されて不正取引が実行された事後段階において国家が攻撃サーバーへ介入しても、すでに拡散したデータの回収や個別の取引執行を差し止める実効性は乏しく、制度の趣旨から逸脱するとの指摘がなされた。
第三に、作戦インテリジェンスの秘匿性喪失である。国家機関によるサイバー無害化措置は、その着手や実施の有無自体を対外秘とすることが大原則である。民間事業者が「政府に能動的防御を要請した」と公式発表を行うことは、攻撃者に対して当局の介入可能性を事前に警告し、攻撃者が拠点を移動させたり通信記録を消去したりする証拠隠滅の機会を与えることになり、結果として法執行活動を妨げるリスクが懸念された。
6. クラウドインフラと国家安全保障への含意と将来展望
GMO「お名前.com デスクトップクラウド」における一連のインシデントは、一企業のセキュリティ事故という枠組みを大きく超え、クラウドネイティブ時代におけるIT運用、金融アプリケーションの認証基盤、そして国家サイバー防衛法制の境界線に対して深刻な教訓を残すこととなった。
クラウド運用設計におけるゼロトラストの徹底
本件が示した最大の技術的教訓は、クラウドホスティングにおける「暗黙の信頼」の完全な破綻である。管理プレーンにおける特権アカウントの単一性や、解約済みインスタンスのデータ残留といった運用上の脆弱性は、一度侵入された際に防御側を総崩れにさせる。また、リモートデスクトップ接続におけるドライブリダイレクト機能のように、利便性を追求したデフォルト設定がクライアント端末の侵害という致命的なバックドアへと反転するリスクが立証された。今後のクラウドサービス設計においては、接続プロトコルの機能を最小権限原則に基づいて徹底的に制限し、ホスト環境とクライアント端末との間を安全に隔離するアーキテクチャが標準化されなければならない。
金融自動取引における動的認証の義務付け
金融機関や取引プラットフォーム側にとっても、自動売買ツールの認証アーキテクチャの抜本的見直しが不可避となった。MetaTraderなどのツールがVPS上に認証情報を平文または復号可能な形式で保持し、API経由や直接発注においてMFAを介さない運用は、ホスティング環境の侵害を即座に資産の消滅へと直結させる。事案発生後、金融機関各社がパスキー認証の導入やワンタイムパスワード(OTP)の必須化を進めたように、取引執行時に振る舞い検知やアウトオブバンド認証を組み合わせた動的な防御壁を構築することが不可欠である。
「実質的インフラ」を巡る法制度の再構築
国家防衛の観点において、本インシデントは「法が規定する基幹インフラ」と「国民資産が実質的に集中する民間プラットフォーム」との間に横たわる重大なギャップを白日の下に晒した。
サイバー対処能力強化法は、電力、ガス、基幹通信網といった物理的な社会基盤の防護を第一義に設計されている。しかし、国民の日常的な資産運用、商取引、アイデンティティ管理が民間クラウド事業者に高度に依存している現代において、これら民間プラットフォームの機能麻痺は実質的に国民経済へ直接の打撃を与える。形式的な指定要件のみで国家の防衛境界線を画定し続けるのか、あるいは民間クラウド事業者との平時からの脅威インテリジェンス共有を義務化し、事案発生時における国家と民間のシームレスな協力枠組みをいかに法的に担保するのかという問いは、施行を迎えたばかりの能動的サイバー防御法制にとって極めて重い課題として残されている。
そんなところで