NotionAI〜有名AIでは初の流出!?
Notionはちょっとだけ使っています。1人なので、共有があまりないので、自分のセミナー実績をNotionで公開しています。
NotionAIはほとんど使っていないですが、そのNotionAIで情報流出が。
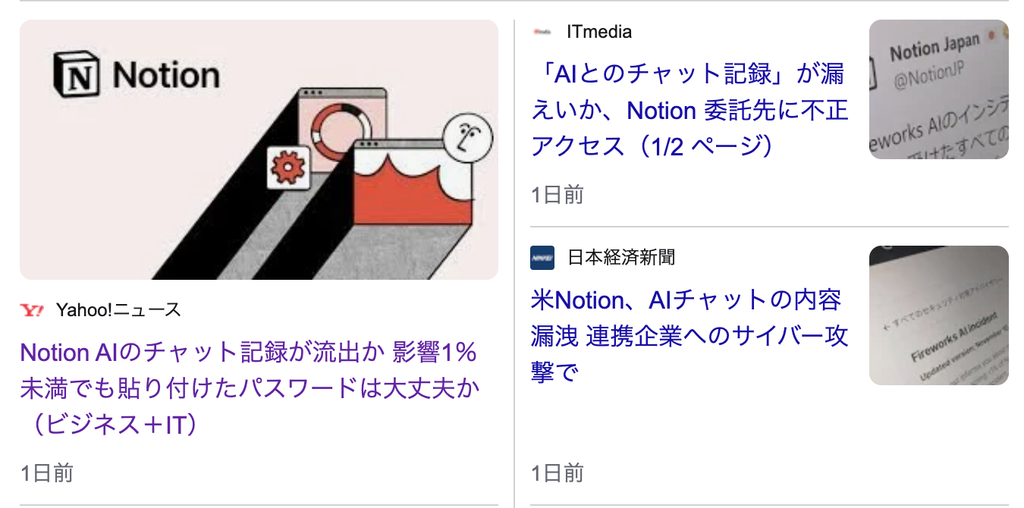
全体の1%未満ですが、NotionAIのチャット記録が流出したとのこと。プロンプト書いた内容が出ちゃったということですかね。これは有名どころのAI関連サービスでは今まであまり聞かなかった気がします。
こういうことがあると重要な情報はAIに渡すな!と言い出す人が増えます。まあ、そうなんですが、入力する情報を個人情報削除しろとか、重要な情報は削除して入れろ!とかになると、面倒すぎてAIの利用が進みません。もちろんセキュリティは大事ですが、利用の制約が多すぎると辛い。そういう意味では今回のニュースは罪深いですね。。。
ーーー
生成AIの業務利用が広がるなか、AIに入力した情報の管理について、改めて考えさせられるセキュリティ事故が発生した。
情報整理・プロジェクト管理ツールとして広く利用されている「Notion」で、AI機能「Notion AI」のチャット記録が外部に流出した可能性があることが明らかになった。
原因はNotion自身への直接的な不正アクセスではない。AI処理を委託していた外部事業者「Fireworks AI」が不正アクセスを受けたことによるものだ。
Notionは、影響を受けたワークスペースは全体の1%未満としている。しかし、問題は影響範囲の大きさだけではない。AIに入力したパスワード、APIキー、顧客情報、社内の機密情報などが、外部事業者のセキュリティ事故を通じて流出する可能性があるという点だ。
今回は、この事故の経緯を整理するとともに、中小企業が生成AIを安全に活用するために何をすべきかを考えたい。
1.何が起きたのか?Notion AIのチャット記録が流出した可能性
Notionは2026年11月9日、AI処理の委託先であるFireworks AIへの不正アクセスに関連して、一部のNotion AIチャット記録が第三者にアクセスされた可能性を公表した。
影響を受けたのは、Notionのワークスペース全体の1%未満である。
今回対象となったのは、Notion AIの利用状況を分析する「Insights(インサイト)」機能に関連するチャット記録だ。
Insightsは、企業や組織がメンバーのAI利用状況を把握するための機能であり、その分類処理をFireworks AIに委託していた。
流出した可能性がある情報には、AIに入力した文章とAIからの回答が含まれる。
つまり、単なる利用履歴ではなく、利用者がAIに相談した内容そのものが対象になったということだ。
Notionによると、影響を受けたワークスペースの大半では、チャット記録に利用者名やワークスペースを示す情報が付いておらず、誰が入力したものか特定できない状態だった。また、AIが呼び出したツールの実行結果は含まれていないという。
ただし、利用者がチャット本文に入力した情報そのものは含まれる可能性がある。
2.不正アクセスの経緯
今回の事故は、次のような経緯で発覚した。
| 日付 | 発生した出来事 |
|---|---|
| 10月23日 | Fireworks AIが利用する外部クラウド事業者でセキュリティ事故 |
| 10月24日 | 攻撃者がFireworks AIの開発環境にアクセスし、不正な処理を実行 |
| 11月2日 | Fireworks AIからNotionにデータへの不正アクセスを通知 |
| 11月3日 | NotionがFireworks AIとの接続を遮断し、同社システム上のデータを削除 |
| 11月6日 | Fireworks AIから顧客データにも影響した可能性があると再通知 |
| 11月8日 | 影響を受けたデータセットが確定 |
| 11月9日 | Notionが影響を受けた顧客への連絡を開始 |
| 11月11日 | 影響を受けたメッセージから発見されたNotion APIキーを無効化 |
特に注目したいのは、11月2日の最初の通知では、流出したデータはテスト用の合成データであり、顧客データは含まれていないと判断されていた点だ。
しかし、11月6日に新たな情報が伝えられ、調査の結果、実際の顧客のチャット記録も含まれていたことが判明した。
Notionは11月3日までにFireworks AIとの接続を遮断していたが、それだけで既に外部にアクセスされたデータの安全性が確保されるわけではない。
この事例は、委託先の事故に対して、委託元が迅速に対応しても、すでに発生した情報流出の可能性を完全には解消できないことを示している。
3.なぜパスワードやAPIキーの変更が必要なのか?
今回の事故で特に注意したいのが、Notion AIに入力した認証情報だ。
例えば、次のような情報をAIに貼り付けていた場合、注意が必要になる。
- WebサービスのログインID・パスワード
- WordPressの管理者情報
- サーバーの接続情報
- APIキー
- Googleなどの外部サービスの認証情報
- クレジットカードや金融サービスに関する情報
AIに質問する際、エラーの原因を調べるために設定ファイルやプログラムの一部を貼り付けることがある。
その中にAPIキーやパスワードが含まれていれば、本人が意識していなくても認証情報を外部に送信していることになる。
例えば、次のようなコードをAIに貼り付けたケースだ。
API_KEY = "xxxxxxxxxxxxxxxx"
PASSWORD = "xxxxxxxxxxxxxxxx"
これは説明用の架空の例だが、実際の認証情報をそのまま貼り付けることは避けるべきである。
今回の事故では、Notion自身も対象データに含まれていたNotion APIキーを11月11日に無効化したと発表している。
一方、一般のWebサービスや他社のAPIキー、パスワードについては、それぞれの管理者が確認し、必要に応じて変更する必要がある。
重要なのは、AIに入力した情報は、単に質問しただけの文章ではなく、外部サービスに渡したデータとして考えることだ。
4.「影響1%未満」だから安心とは言えない
Notionは影響を受けたワークスペースが全体の1%未満であると説明している。
また、影響を受けたワークスペースの大半では、記録から利用者や所属組織を特定できない状態だったという。
しかし、ここで注意したいことがある。
誰が入力したか分からないことと、入力した情報に価値がないことは別問題である。
例えば、チャットの中に次のような情報があればどうだろうか。
- 新商品の発売計画
- 新規事業の構想
- 取引先との交渉内容
- 顧客の個人情報
- 社内の売上データ
- 経営者の意思決定に関する相談
- システムの構成やセキュリティ設定
利用者名が分からなくても、文章の内容から企業や個人が推測される可能性はある。
また、今回の公表で明らかになっていない点もある。
例えば、流出した可能性のあるチャットの正確な件数、情報の保存期間、攻撃者が個々の記録をどこまで閲覧したか、具体的な悪用の有無などだ。
したがって、現時点で「実害が確認されていないから安全」と判断するのは適切ではない。
5.今回の事故から考えるAIのサプライチェーンリスク
今回の事故で最も重要な教訓は、AIサービスのセキュリティを、そのサービスを提供する会社だけで判断できないということだ。
Notionは自社システムへの侵害ではないと説明している。
しかし、Notion AIの機能の一部は、外部のAI基盤であるFireworks AIに依存していた。
つまり、利用者から見るとNotionという一つのサービスを使っているだけでも、その裏側では複数の事業者が関係している。
これは「サプライチェーンリスク」と呼ばれる問題である。
例えば、次のような構造だ。
利用企業・個人
      ↓
Notion
      ↓
外部AI処理事業者
      ↓
クラウド・インフラ事業者
利用者が直接契約しているのはNotionでも、情報の処理や保存には複数の企業が関わる場合がある。
そのため、Notionが安全であっても、委託先や再委託先に問題が発生すれば、利用者の情報が影響を受ける可能性がある。
これはNotionに限った話ではない。
生成AIサービス、クラウドストレージ、会計ソフト、CRM、オンライン会議システムなど、外部サービスを利用するあらゆる企業に共通する課題だ。
6.中小企業が今すぐ取り組むべき5つの対策
今回の事故を受けて、中小企業はどのような対策を取ればよいのだろうか。
大規模なセキュリティシステムを導入する必要はない。まずは日常のAI利用ルールを見直すことが重要だ。
対策1:AIに入力してはいけない情報を決める
まず、社内でAIに入力してよい情報と、入力してはいけない情報を明確にする。
例えば、次のように分類できる。
| 情報の種類 | AIへの入力 |
|---|---|
| 一般公開されている情報 | 原則可能 |
| 一般的な業務相談 | 原則可能 |
| 社内の売上・利益データ | 匿名化・加工して利用 |
| 顧客の氏名・住所・連絡先 | 原則入力しない |
| パスワード・APIキー | 入力禁止 |
| 未公開の経営情報 | 原則入力しない |
大切なのは、社員一人ひとりの判断に任せないことだ。
会社としてルールを決め、全員が同じ基準で利用できるようにする。
対策2:パスワードやAPIキーを絶対に貼り付けない
AIにプログラムのエラーやシステムの設定を相談する場合は、認証情報を削除してから入力する。
実際の値を使わず、次のように置き換える。
API_KEY = "YOUR_API_KEY"
PASSWORD = "YOUR_PASSWORD"
AIにプログラムの修正を依頼する場合も、認証情報を含む設定ファイル全体を貼り付けないようにする。
対策3:AIサービスの利用規約とデータ管理を確認する
AIサービスを選ぶときには、回答の精度や料金だけでなく、データ管理の仕組みも確認する必要がある。
特に確認したいのは次の項目だ。
- 入力したデータは保存されるのか
- 保存期間はどの程度か
- AIの学習に利用されるのか
- 外部事業者にデータが提供されるのか
- 外部事業者や再委託先はどこなのか
- データの削除を依頼できるのか
- 情報漏えいが発生した場合の通知体制はどうなっているのか
「学習に利用しない」という説明だけで安心してはいけない。
学習に使わないことと、データが一切保存されないことは別だからだ。
今回の事故でも、外部事業者とのデータ保持に関する契約上の取り決めと、実際に機能を提供する過程で保持されていたデータの問題が注目されている。
対策4:重要な認証情報は定期的に見直す
パスワードやAPIキーは、一度設定したら終わりではない。
特に、外部サービスと連携するAPIキーについては、不要になったものを削除し、必要に応じて再発行する。
また、可能であれば次の対策も実施したい。
- 多要素認証を有効にする
- サービスごとに異なるパスワードを使う
- パスワード管理ツールを利用する
- APIキーに必要最小限の権限を設定する
- 利用していないアカウントを停止する
対策5:生成AIの利用ルールを社員に教育する
最終的に重要なのは、AIを使う社員の知識である。
どれほど優れたセキュリティシステムを導入しても、社員がパスワードや顧客情報をそのままAIに貼り付けてしまえば、情報漏えいのリスクは残る。
AIの利用を禁止するのではなく、安全に使うための教育を行うべきだ。
例えば、社内研修で次の3点を徹底するだけでも効果がある。
- パスワードやAPIキーを入力しない。
- 顧客情報や機密情報は匿名化してから使う。
- AIに入力する前に、第三者に見られても問題ない情報か確認する。
7.Notionを利用している企業は何をすべきか?
今回の事故について、Notionは影響を受けた顧客に個別に連絡している。
公式発表では、Notionから連絡を受けていない利用者については、現時点で影響を確認しておらず、対応は不要としている。
そのため、すべてのNotion利用者が一律にパスワードを変更する必要があるわけではない。
ただし、対象となった企業は次の対応が必要だ。
- Notionからのメールやワークスペース内の通知を確認する。
- ワークスペース管理者は「Security incident review」で対象データを確認する。
- 対象となったチャットに機密情報や認証情報が含まれていないか調べる。
- パスワードやAPIキーなどが含まれていれば変更・再発行する。
- 顧客情報や取引先情報が含まれている場合は、社内の情報管理担当者と対応を検討する。
対象データの確認は、Notionのデスクトップ版またはWebブラウザーから行う。Notionの案内に従って対応することが重要だ。
なお、Notionの調査は継続中であり、今後新たな情報が公表される可能性がある。
まとめ:生成AIは便利だからこそ、情報管理のルールが必要
今回のNotion AIの情報流出問題は、生成AIを業務に活用する企業にとって重要な警鐘である。
生成AIは、文章作成、情報整理、データ分析、プログラミングなど、さまざまな業務の生産性を高める。
しかし、便利なAIサービスであっても、入力した情報がどこで処理され、どのような事業者が関わり、どのように管理されているのかを理解しておく必要がある。
特に中小企業では、経営者や社員が個人の判断で複数のAIサービスを使っているケースも少なくない。
会社としてルールを決めないままAI利用が広がると、知らないうちに顧客情報や社内の機密情報を外部サービスに入力してしまう可能性がある。
重要なのは、生成AIを使わないことではない。
「AIに何を入力してよいのか」を会社として決め、安全に活用できる環境を整えることだ。
AIによる生産性向上と情報セキュリティ対策は、どちらか一方を選ぶものではない。両立させることが、これからの中小企業経営に求められる。
そんなところで