中央省庁の基幹ネットワーク・システム GSSから情報漏洩の可能性をデジタル庁が発表
デジタル庁の政府基幹システム「GSS」で内部資料流出か——3か月半続いた不正アクセスの全容と問われるデジタル行政の防衛線
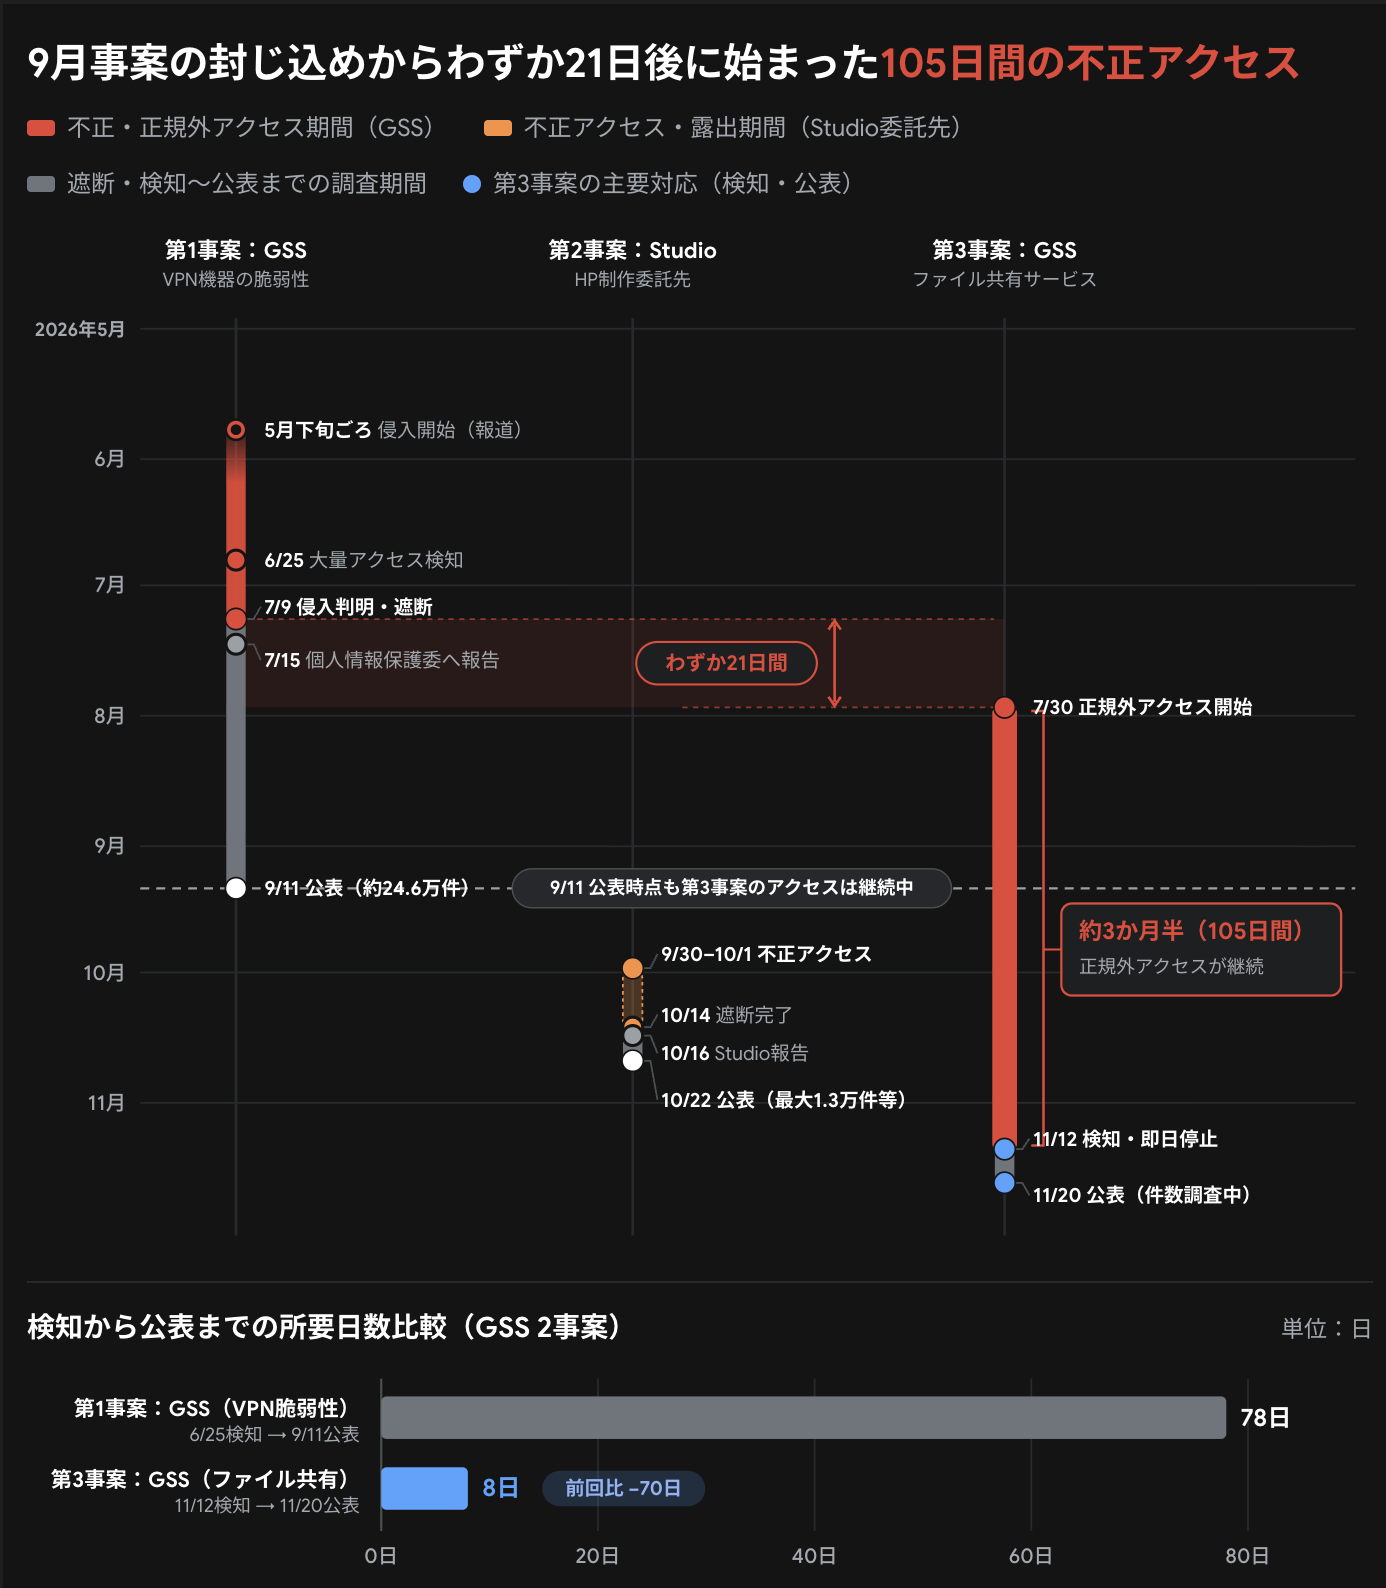
デジタル庁は2026年11月20日、中央省庁などが共通で利用する基幹ネットワークシステム「GSS」上のファイル共有サービスに外部から不正なアクセスがあり、政府の会議資料などの内部資料が外部へ漏えいした可能性があると発表しました。2026年9月以降で3件目となる情報漏えい可能性事案の構造と背景を整理します。
今回何が起きたのか——判明している事実と未解明の点
このセクションでは、2026年11月20日のデジタル庁公表および主要報道から確認できる客観的事実と、現時点で明らかにされていない調査中の項目を整理しています。下のボタンで表示を切り替え、何が確定しており、何が空白のまま残されているかをご確認ください。
2か月余りで3件目——時系列の異常と相次ぐセキュリティ事案
今回の事案が極めて深刻視される理由は、9月11日に公表された前回のGSS不正アクセス事案と、今回のアクセス期間が驚くほど近接・重複している点にあります。ここでは、3事案の「不正アクセス継続期間」と「検知から公表までの日数」の比較チャートと、各事案の詳細を切り替えて確認できる比較パネルを提供します。
デジタル庁3事案の「侵害期間」と「公表までの所要日数」比較
単位:日間(判明している範囲の概算・公表値)狙われた政府の基幹システム「GSS」とは何か——構造と情報の線引き
GSSは2021年度から導入が進む職員の日常業務向け共通IT基盤であり、2026年11月時点で25の政府機関・約15万人が利用しています(業務システムを動かす「ガバメントクラウド」とは別基盤です)。下の図解と機密区分セレクターを操作し、どの情報がGSSで扱われ、どの「外部接点(勝手口)」が狙われたのかをご確認ください。
GSSの業務構造と2つの侵入・アクセス経路
総務省・内閣府・経産省・法務省・金融庁・原子力規制庁などが利用。ゼロトラスト設計を採用(外交・防衛機密を扱う外務省・防衛省は非利用)。
既知の脆弱性(当初CVSS評価「中」)を突かれ、保守運用担当者アカウントを悪用された境界機器。
自治体や民間事業者と大容量の会議資料等を授受する民間クラウド活用サービス。正規相手以外が105日間アクセス。
GSSの取扱対象外。独立した別システム等で厳格に分離管理。
政府統一基準群の「機密性3段階」とGSSの取扱上限
区分をクリックして、GSSでの取扱可否と具体的なリスクを確認できます。
なぜ被害は止まらないのか——「2026年秋のサイバー非常事態」と私たちの備え
過去のFileZen(2021年)やNISCメール機器(2023年)、JAXA(2023〜2024年)と同様、中核システムではなく「周辺システムや外部接点(サイドドア)」が長期間突破される構図が続いています。さらに2026年秋は、AIを悪用した探索の高度化などにより日本全体で情報漏えいが爆発的に増加しています。
国内のサイバー攻撃による情報漏えい件数の急増(MM総研調査)
2026年11月4日公表(2026年10月末時点・漏えい可能性や重複を含む最大値合算)
2026年1〜10月の漏えい情報件数は約3億7,643万件(2025年通年比7.6倍)に達し、その約94%が7月以降の公表分に集中しています。11月も理研「富岳」運用システムや楽天証券、プレイド社「KARTE」経由の連鎖流出、日本版DBSの稼働延期など重大事案が相次いでいます。
政府の緊急対応と問われる3つの説明責任
- ①対象ファイルの特定と判明順の迅速連絡:会議資料1件ごとの精査を待たず、影響が確認された省庁・自治体・事業者へ順次通知すること。
- ②105日間見逃した検知体制の検証:前回事案の対応中になぜ気づけず、11月12日にどう検知できたのかを明らかにすること。
- ③9月事案との関連性明示と外部接点の総点検:認証情報流用の有無を解明し、民間クラウドや委託先を含む全体防御を見直すこと。
一般の国民・取引先企業に求められる現実的な備え
デジタル庁は本事案について「一般国民の個人情報が含まれる可能性は極めて低い」としており、マイナンバーや銀行口座の直近の悪用を過度に恐れる状況ではありません。一方、省庁・自治体・独立行政法人と業務や会議で関わった企業担当者・個人は、流出した資料の文脈や連絡先を悪用した精巧な「なりすましメール(標的型攻撃)」に特に警戒が必要です。